Il collegamento contenuto nel messaggio può infatti rimandare a una pagina contraffatta, costruita per riprodurre l'aspetto di quella ufficiale di Microsoft
Il down mondiale di Microsoft Outlook, che da giovedì 12 novembre sta causando disagi a milioni di utenti, è diventato una nuova occasione per i cybercriminali. Mentre privati, aziende e istituzioni cercano di recuperare l’accesso alle proprie caselle di posta elettronica, si moltiplicano i tentativi di phishing che sfruttano proprio l’emergenza informatica per ingannare gli utenti. La strategia dei truffatori è semplice quanto insidiosa: inviare email che sembrano comunicazioni ufficiali di Microsoft, invitando i destinatari a cliccare su un link per ripristinare il funzionamento della casella di posta. Messaggi che fanno leva sulla preoccupazione di chi non riesce ad accedere alla propria email e sulla necessità di tornare rapidamente a utilizzare un servizio fondamentale per il lavoro e la vita quotidiana.
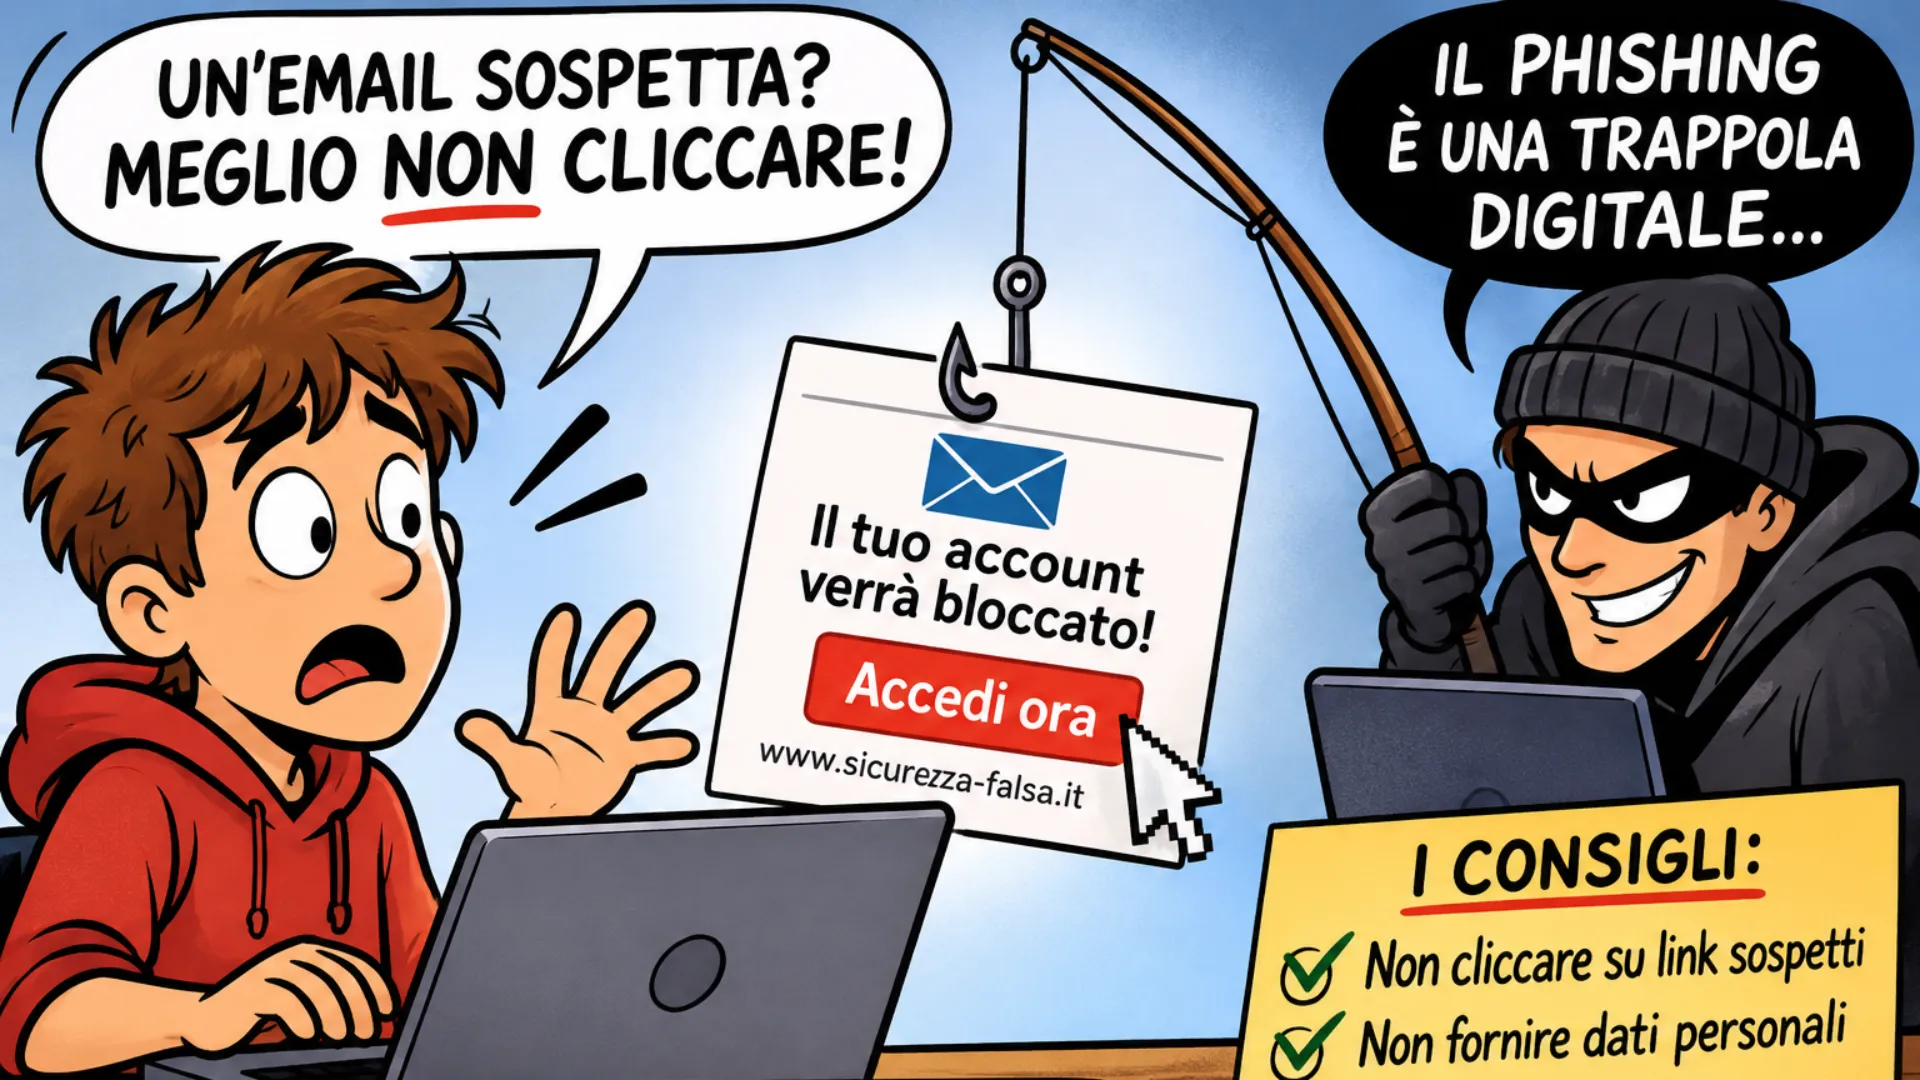
Dietro queste comunicazioni, apparentemente credibili, si nascondono tentativi di phishing. Il collegamento contenuto nel messaggio può infatti rimandare a una pagina contraffatta, costruita per riprodurre l’aspetto di quella ufficiale di Microsoft. Qui all’utente viene chiesto di inserire le proprie credenziali, con il rischio di consegnare direttamente ai truffatori username e password. Una volta ottenuti questi dati, i criminali informatici possono tentare di accedere alla casella di posta, sottrarre informazioni personali, leggere comunicazioni riservate e sfruttare l’account compromesso per inviare ulteriori messaggi fraudolenti ai contatti della vittima.
Il momento è particolarmente favorevole per i malintenzionati: chi sta riscontrando problemi con Outlook potrebbe essere più propenso a fidarsi di una comunicazione che promette una soluzione immediata. La prima regola è non cliccare sui collegamenti contenuti in email che invitano a ripristinare l’account o a verificare le proprie credenziali. Microsoft non deve essere raggiunta attraverso link ricevuti da mittenti sconosciuti o sospetti: per controllare lo stato dei servizi è preferibile utilizzare direttamente i canali ufficiali dell’azienda.
Bisogna inoltre verificare attentamente l’indirizzo del mittente, prestando attenzione a domini che imitano quelli autentici, e diffidare dei messaggi che utilizzano toni allarmistici o impongono di intervenire con urgenza. In caso di comunicazioni sospette, Microsoft raccomanda di segnalarle attraverso l’apposita funzione di Outlook, selezionando l’opzione per il phishing, senza aprire link o allegati. L’ondata di tentativi fraudolenti si inserisce in una situazione già particolarmente delicata. Il malfunzionamento di Microsoft, iniziato giovedì 12 novembre, ha interessato Outlook ed Exchange Online, coinvolgendo anche diversi servizi di Microsoft 365, Teams e Copilot.
Secondo le prime ricostruzioni, il problema sarebbe legato a un sovraccarico dell’infrastruttura e all’indisponibilità di diversi server. Microsoft ha escluso, sulla base delle informazioni disponibili, che l’interruzione sia stata provocata da un attacco informatico. Le operazioni di ripristino sono proseguite anche venerdì 13 novembre, ma il ritorno alla normalità è stato graduale. E proprio mentre gli utenti aspettano di poter tornare a utilizzare regolarmente la propria posta elettronica, i cybercriminali cercano di trasformare il disagio in un’occasione per rubare dati e credenziali.